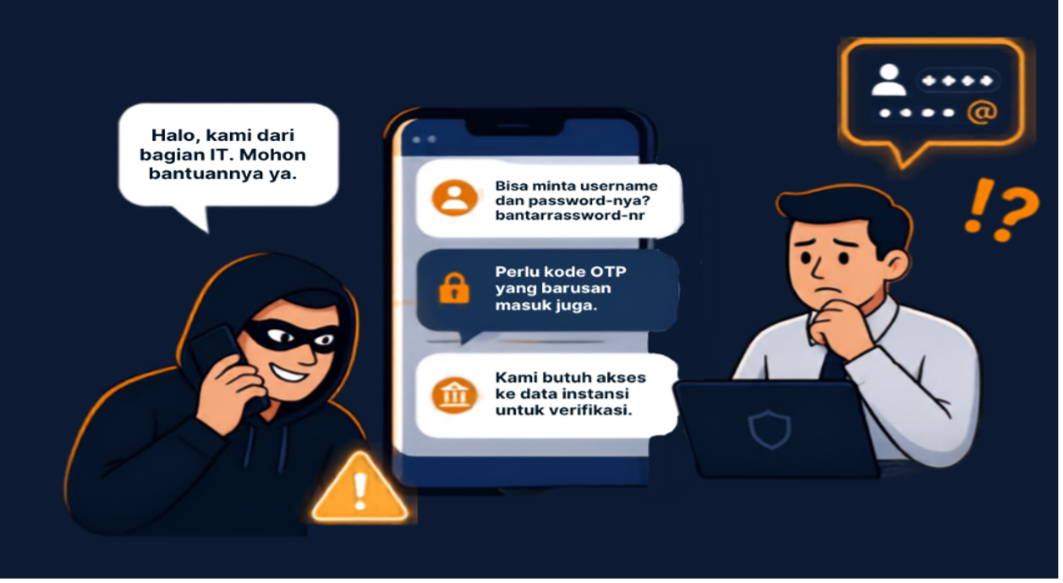
Pernahkah Kalian Ditelepon Orang yang Terdengar Sangat Meyakinkan? Coba perhatikan ilustrasi berikut.
Pukul 16.45, hampir jam pulang. Telepon di meja resepsionis berdering. Di ujung sana, seseorang memperkenalkan diri sebagai teknisi dari vendor sistem absensi. Suaranya tenang, ia menyebut nama atasan Anda dengan benar, menyebut nomor tiket, bahkan tahu bahwa minggu lalu memang ada gangguan pada mesin absensi. Ia hanya butuh satu hal kecil: nomor ekstensi bagian IT dan konfirmasi bahwa akun teknisi masih aktif. Wajar, kan? Dua hari kemudian, sebuah akun internal dipakai untuk mengunduh basis data kepegawaian. Tidak ada firewall yang jebol. Tidak ada eksploitasi zero-day. Tidak ada baris kode berbahaya. Yang “diretas” adalah kebiasaan kita untuk membantu orang yang terdengar berwenang dan sedang terburu-buru. Inilah social engineering dan ia bekerja justru karena kita adalah manusia yang sopan, kooperatif, dan tidak ingin dianggap mempersulit.
Social engineering adalah teknik manipulasi psikologis untuk membuat seseorang menyerahkan informasi, akses, atau melakukan tindakan tertentu yang seharusnya tidak ia lakukan. Sasarannya bukan mesin, melainkan sistem manusia meliputi: cara mengambil keputusan cepat, rasa sungkan, rasa takut pada atasan, dan keinginan alami untuk menolong. Perbedaannya dengan serangan teknis cukup tajam. Serangan teknis mencari celah pada perangkat lunak; social engineering mencari celah pada prosedur dan perilaku. Penyerang tidak perlu membobol pintu kalau ada orang di dalam yang bersedia memberikan akses. Alasan teknik ini begitu populer sederhana: murah, cepat, dan sulit dideteksi. Sebuah organisasi bisa menghabiskan anggaran besar untuk firewall, endpoint protection, dan SIEM, tetapi semua itu tidak akan memberikan peringatan atau notifikasi ketika seorang pegawai dengan sukarela memasukkan credential-nya di halaman palsu. Karena itulah faktor manusia konsisten muncul sebagai salah satu penyebab utama insiden siber di berbagai laporan tahunan industri.
Social engineering biasanya bekerja dengan menekan psikologis target seperti:
- Otoritas : mengaku sebagai pimpinan, auditor, aparat, atau vendor resmi.
- Urgensi : “harus sekarang, sebelum sistem terkunci.”
- Rasa takut : ancaman sanksi, denda, atau akun diblokir.
- Timbal balik dan rasa percaya : memberi bantuan kecil lebih dulu agar korban merasa berutang budi.
Teknik-Teknik Social Engineering yang Perlu Dikenali antara lain:
- Phishing. Bentuk paling umum: email, SMS, atau pesan instan yang meniru institusi resmi dan menggiring korban ke halaman login palsu atau lampiran berbahaya. Variannya berkembang menjadi spear phishing (dipersonalisasi untuk satu orang, lengkap dengan nama jabatan dan konteks pekerjaan) dan whaling (menyasar pejabat tinggi).
- Vishing dan smishing. Phishing lewat suara dan SMS. Modus yang sangat akrab di Indonesia: telepon mengaku dari bank atau instansi, pesan “paket Anda tertahan”, atau file APK undangan pernikahan dan surat tilang yang dikirim via WhatsApp.
- Pretexting. Penyerang membangun skenario dan identitas palsu yang masuk akal — teknisi AC, petugas survei, auditor internal, kurir. Kekuatannya ada pada riset: nama pejabat, struktur organisasi, dan jadwal kegiatan sering bisa dikumpulkan gratis dari situs resmi dan media sosial.
- Baiting. Memancing dengan sesuatu yang menggiurkan: flash disk “gaji karyawan” yang sengaja ditinggalkan di parkiran atau lobi, tautan unduhan software gratis, atau iming-iming hadiah.
- Quid pro quo. Menawarkan “bantuan” sebagai umpan — misalnya menelepon banyak pegawai sambil mengaku dari helpdesk IT, sampai menemukan satu orang yang memang sedang bermasalah dengan komputernya dan bersedia menyerahkan akses jarak jauh.
- Tailgating dan piggybacking. Menyusup ke area terbatas dengan membuntuti pegawai yang membuka pintu akses. Cukup dengan membawa dua kardus dan tampak kerepotan, banyak orang akan menahan pintu tanpa bertanya.
- Business Email Compromise (BEC). Email yang tampak berasal dari pimpinan atau mitra, meminta transfer dana atau perubahan nomor rekening tagihan. Nilai kerugiannya biasanya paling besar di antara semua teknik.
- Deepfake dan rekayasa AI. Kloning suara dan video panggilan palsu kini membuat verifikasi “saya kenal suaranya” tidak lagi bisa diandalkan.
Penyerang jarang langsung menyerang administrator sistem. Mereka mencari pintu samping orang yang punya akses atau informasi, tetapi jarang dilatih keamanan seperti:
- Resepsionis dan petugas front office: Ini titik masuk favorit penyerang. Tugas mereka memang menerima tamu dan menjawab telepon dengan ramah, sehingga menolak permintaan terasa bertentangan dengan pekerjaan. Dari mereka penyerang bisa mendapatkan struktur organisasi, nomor ekstensi, jadwal pimpinan, nama vendor yang biasa datang, bahkan izin masuk sementara.
- Tech support dan helpdesk: Mereka pemegang kunci dalam organisasi: reset kata sandi, pembuatan akun, akses jarak jauh. Modus klasiknya adalah menelepon helpdesk sambil berpura-pura menjadi pejabat yang panik karena terkunci dari akunnya menjelang rapat penting. Tekanan waktu plus otoritas palsu membuat prosedur verifikasi mudah dilewati.
- Vendor dan pihak ketiga: Vendor biasanya punya akses ke jaringan atau aplikasi organisasi, tetapi standar keamanannya belum tentu setara. Menyerang vendor kecil jauh lebih mudah daripada menyerang instansi induknya dan hasilnya sama saja.
- Klien, mitra, dan masyarakat pengguna layanan: Nama besar sebuah instansi bisa dipinjam untuk menipu publik: situs layanan tiruan, akun media sosial palsu, atau pesan “verifikasi data penerima bantuan”. Korbannya masyarakat, tetapi reputasi yang rusak adalah reputasi institusi.
Satu benang merahnya: penyerang menyusun potongan-potongan informasi kecil dari banyak orang, yang masing-masing terasa tidak penting, sampai menjadi kunci yang utuh.
Dampak social engineering tidak berhenti pada data yang bocor. Ada kerugian finansial dari transfer palsu, gangguan layanan publik akibat ransomware yang masuk lewat satu lampiran, sanksi karena kelalaian pelindungan data pribadi, dan yang paling lama pulih adalah hilangnya kepercayaan masyarakat. Kabar baiknya, tanda dari Social Engineering cukup konsisten. Waspadai jika sebuah permintaan datang dengan tekanan waktu yang tidak wajar, meminta kerahasiaan (“jangan beri tahu siapa pun dulu”), datang dari saluran tidak resmi (WhatsApp pribadi, email domain mirip), meminta data sensitif atau perubahan rekening, menjanjikan sesuatu yang terlalu bagus untuk jadi nyata, atau membuat Anda merasa takut dan tidak enak untuk menolak. Rasa terburu-buru itu sendiri adalah alarm yang sengaja diciptakan penyerang agar Anda tidak sempat berpikir.
Langkah untuk individu
- Verifikasi lewat jalur balik. Jangan gunakan nomor atau tautan yang diberikan penelepon. Tutup telepon, lalu hubungi kembali melalui kontak resmi yang Anda cari sendiri.
- Perlambat. Beri diri Anda izin untuk berkata, “Saya konfirmasi dulu ke atasan/IT, ya.” Orang yang benar-benar berwenang tidak akan keberatan.
- Aktifkan autentikasi multifaktor dan jangan pernah membagikan kode OTP kepada siapa pun, termasuk yang mengaku petugas.
- Jangan pasang perangkat asing dan jangan instal APK dari luar toko aplikasi resmi.
- Batasi informasi di media sosial. Foto ID pegawai, struktur tim, dan lokasi kegiatan adalah bahan riset gratis bagi penyerang.
Langkah untuk organisasi
- Prosedur verifikasi identitas yang baku untuk helpdesk, terutama untuk reset kata sandi dan permintaan akses, tanpa pengecualian untuk pejabat.
- Aturan dua langkah untuk urusan uang: setiap perubahan rekening atau transfer di atas nilai tertentu wajib dikonfirmasi lewat saluran kedua.
- Latihan dan simulasi berkala, termasuk simulasi phishing yang diikuti pembekalan bukan hukuman.
- Budaya melapor tanpa menyalahkan. Insiden membesar bukan karena orang tertipu, melainkan karena ia takut melapor. Sediakan kanal lapor yang jelas dan hargai pelapor.
- Prinsip hak akses minimum dan evaluasi keamanan vendor dalam kontrak kerja sama.
- Kontrol fisik: kebijakan tamu, kartu identitas terlihat, dan kebiasaan sopan namun tegas untuk tidak menahan pintu akses bagi orang tak dikenal.
Teknologi bisa ditambal dengan patch. Manusia hanya bisa ditambal dengan kebiasaan. Karena itu, pertahanan terbaik terhadap social engineering bukanlah kecurigaan yang berlebihan kepada semua orang, melainkan satu refleks sederhana: ketika sebuah permintaan terasa mendesak, penting, dan tidak biasa, maka berhentilah sejenak dan verifikasi. Beberapa detik jeda itu sering kali menjadi satu-satunya lapisan keamanan yang benar-benar bekerja.
Penulis: Gracia Putri, Gretelia Faustine, Jessica Pratami, Wiliam Loenardy