Uncategorized

New PXA Stealer di Deploy Hacker Vietnam

New PXA Stealer di Deploy Hacker Vietnam Dengan Target Eropa dan Asia

Pelaku ancaman yang menggunakan bahasa Vietnam telah dikaitkan dengan kampanye pencurian informasi yang menargetkan entitas Pemerintah dan Pendidikan di Eropa dan Asia dengan malware Python baru bernama PXA Stealer. Malware ini mencuri informasi sensitif korban, termasuk kredensial untuk berbagai akun online, VPN dan klien FTP, informasi finansial, cookies browser, dan data dari perangkat lunak game. Kaitan ke […]

New PXA Stealer di Deploy Hacker Vietnam Dengan Target Eropa dan Asia Read More »
3 Tahun..."China Linked Hacker" Menyusup ke Perusahaan Asia Timur dengan Perangkat F5

3 Tahun “China Linked Hacker” Menyusup ke Perusahaan Asia Timur dengan Perangkat F5

Tersangka spionase siber yang dikaitkan dengan pelaku ancaman yang terhubung ke China yang disebut Velvet Ant, menargetkan sebuah organisasi di wilyah Asia Timur selama tiga tahun. Dengan memanfaatkan perangkat legacy F5 BIG-IP sebagai tools dan command-and-control (C&C)untuk menghindari deteksi. Cybersecurity Expertise:Sygnia, terlibat pada akhir 2023, mengidentifikasi penggunaan Velvet Ant terhadap PlugX (Korplug), backdoor terkenal yang

3 Tahun “China Linked Hacker” Menyusup ke Perusahaan Asia Timur dengan Perangkat F5 Read More »

Google Menghapus postingan influencer yang Terkait dengan Tiongkok, Indonesia, dan Rusia

Google menghapus post influencer terkait Tiongkok, Indonesia, dan Rusia

Google telah menutup setidaknya 1.320 saluran YouTube dan 1.177 blog Blogger yang di klaim sebagai bagian dari influencer terkoordinr dan terhubung ke Republik Rakyat Tiongkok (RRT). Tindakannya adalah menghentikan akun Ads, AdSense, dan Blogger yang terkait dengan dua operasi influencer terkoordinir yang memiliki keterkaitan dengan Indonesia yang membagikan konten yang mendukung partai pemerintah di negara

Google menghapus post influencer terkait Tiongkok, Indonesia, dan Rusia Read More »

TikTok fixing bug zero-day yang digunakan untuk membajak akun

TikTok fixing bug zero-day yang digunakan untuk membajak akun

Serangan cyber baru telah mengguncang pengguna TikTok karena akun-akun “high profile”, termasuk milik perusahaan yang terkemuka dan selebriti menjadi korban dari kerentanan zero-day dalam fitur pesan langsung platform tersebut. Masalahnya kerentanan zero-day ini tidak memiliki pembaruan resmi atau dokumentasi publik, menyebabkan risiko keamanan yang signifikan. Minggu lalu, para penyerang menargetkan akun-akun milik entitas terkemuka seperti

TikTok fixing bug zero-day yang digunakan untuk membajak akun Read More »

Waspada: LilacSquid Menargetkan IT, Energy, and Pharma Sectors

Waspada: LilacSquid Menargetkan IT, Energy, and Pharma Sectors

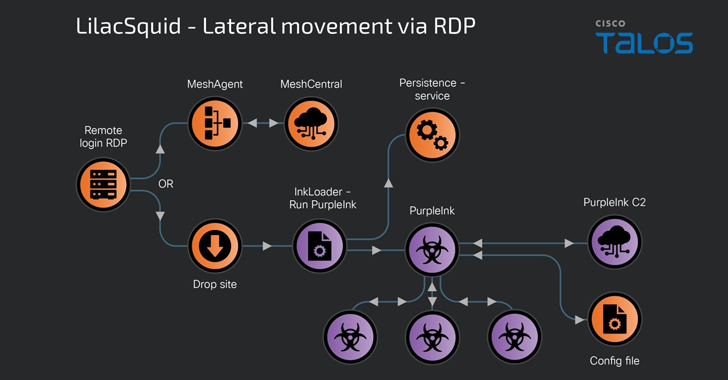
“LilacSquid” sebuah grup ancaman cyber spionage berhasil diidentifikasi, hal ini telah diatributkan pada serangan terarah di berbagai sektor di Amerika Serikat (AS), Eropa, dan Asia sejak setidaknya tahun 2021, menurut laporan teknis terbaru dari peneliti Cisco Talos, Asheer Malhotra. Kampanye ini bertujuan untuk mendirikan akses yang berlangsung lama ke organisasi yang kompromi, memungkinkan LilacSquid untuk

Waspada: LilacSquid Menargetkan IT, Energy, and Pharma Sectors Read More »

RedTail Crypto-Mining Malware Exploiting Palo Alto Networks Firewall Vulnerability

RedTail Mengexploit Palo Alto Networks Firewall Vulnerability

RedTail cryptocurrency mining malware yang dikenal karena evolusi yang terus berlanjut, baru-baru ini mengintegrasikan kerentanan keamanan yang baru diungkapkan yang memengaruhi firewall Palo Alto Networks (PAN) ke dalam arsenalnya, sesuai temuan dari perusahaan infrastruktur web dan keamanan Akamai. Integrasi kerentanan PAN-OS ini, diidentifikasi sebagai CVE-2024-3400 dengan skor CVSS 10.0, disertai dengan peningkatan fungsionalitas malware, yang

RedTail Mengexploit Palo Alto Networks Firewall Vulnerability Read More »

Android mallware

Lebih dari 90 aplikasi Android berbahaya dengan 5,5 juta instalasi ditemukan di Google Play

Lebih dari 90 aplikasi Android jahat, termasuk trojan perbankan Anatsa, ditemukan di Google Play, secara kolektif mengumpulkan 5,5 juta instalasi. Anatsa, juga dikenal sebagai “Teabot,” secara khusus menargetkan lembaga keuangan di Eropa, AS, Inggris, dan Asia, dengan tujuan mencuri kredensial e-banking untuk transaksi penipuan. Laporan Threat Fabric pada Februari 2024 menyoroti kebangkitan Anatsa, menginfeksi setidaknya

Lebih dari 90 aplikasi Android berbahaya dengan 5,5 juta instalasi ditemukan di Google Play Read More »

5 CSIRT baru di DIY

5 CSIRT baru di Daerah Istimewa Yogyakarta

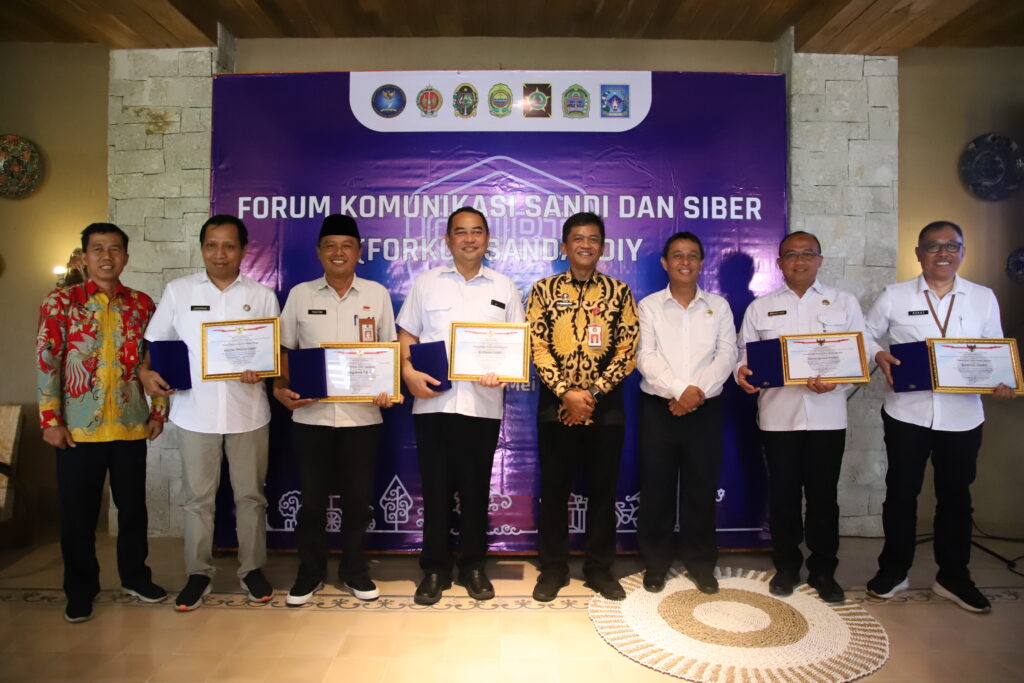
Pada tanggal 22 Mei 2024, di Kabupaten Bantul dilaksanakan Pertemuan Forkomsanda DIY yang salah satu agendanya adalah Launching Computer Security Incident Response Team (CSIRT) Kabupaten/Kota se- Daerah Istimewa Yogyakarta. Hadir pada acara tersebut Deputi Bidang Keamanan Siber dan Sandi Pemerintahan dan Pembangunan Manusia, Badan Siber dan Sandi Negara. Dalam kegiatan tersebut juga diundang beberapa perwakilan

5 CSIRT baru di Daerah Istimewa Yogyakarta Read More »

Suspected MFA Bombing Attacks Target Apple iPhone Users

Dugaan Serangan Bom MFA Menargetkan Pengguna Apple iPhone

Beberapa pengguna perangkat Apple baru-baru ini mengalami kejadian di mana mereka menerima permintaan reset kata sandi yang berkelanjutan dan panggilan vishing dari nomor yang memalsukan garis dukungan pelanggan resmi Apple. Para penyerang menargetkan pengguna iPhone dengan serangkaian taktik pemboman otentikasi multifaktor (MFA) dengan tujuan untuk mengambil alih akun iCloud mereka. Sifat yang berkembang dari serangan

Dugaan Serangan Bom MFA Menargetkan Pengguna Apple iPhone Read More »

Scroll to Top