Author name: JogjaprovCSIRT

Serupa tapi Tidak Sama, Waspada Homograph Attack

Serupa tapi Tidak Sama, Waspada Homograph Attack

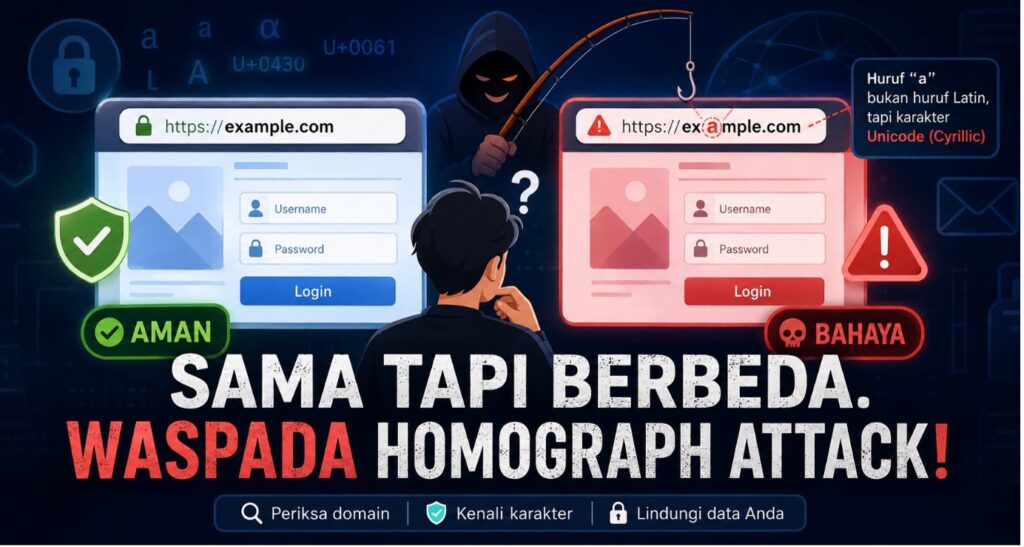
Sekilas, kedua link tersebut terlihat sama. Namun, sebenarnya keduanya berbeda. Jika diperhatikan lebih teliti atau diperiksa menggunakan Unicode/IDN Checker, huruf “a” kedua pada link nomor 2 ternyata bukan huruf Latin biasa, melainkan karakter Unicode yang memiliki kode berbeda. Lalu, ancaman baru apa itu? Ini merupakan Homograph Attack, yaitu serangan yang memanfaatkan kesamaan karakter font yang […]

Serupa tapi Tidak Sama, Waspada Homograph Attack Read More »
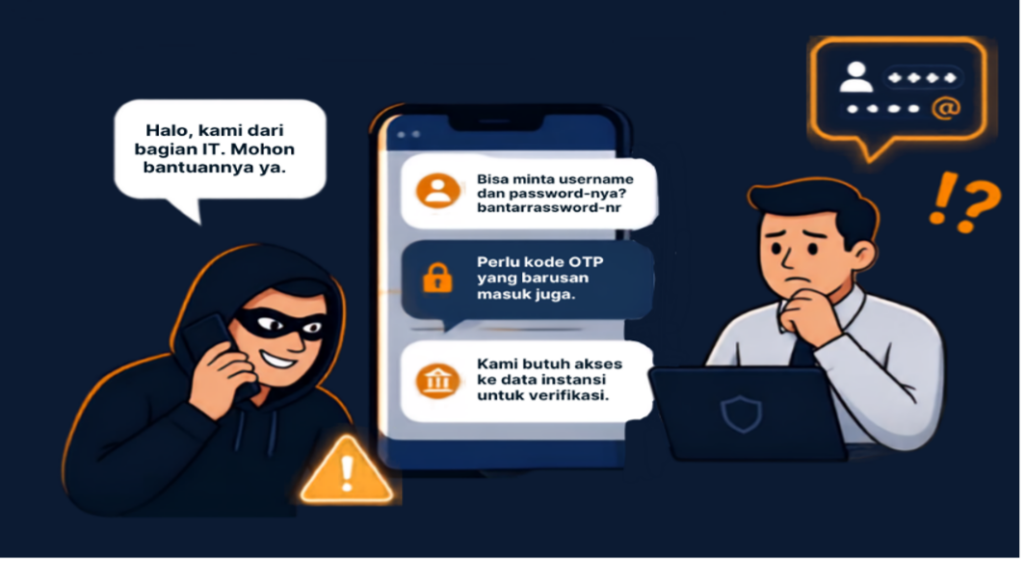
Social Enigneering (Penipuan Secara Halus) ke Manusia

Social Enigneering (Penipuan Secara Halus) ke Manusia

Pernahkah Kalian Ditelepon Orang yang Terdengar Sangat Meyakinkan? Coba perhatikan ilustrasi berikut. Pukul 16.45, hampir jam pulang. Telepon di meja resepsionis berdering. Di ujung sana, seseorang memperkenalkan diri sebagai teknisi dari vendor sistem absensi. Suaranya tenang, ia menyebut nama atasan Anda dengan benar, menyebut nomor tiket, bahkan tahu bahwa minggu lalu memang ada gangguan pada

Social Enigneering (Penipuan Secara Halus) ke Manusia Read More »

Nonton Drama Berujung Kena Tipu

Nonton Drama Berujung Kena Tipu

Belakangan ini drama China, Korea, maupun short drama kembali menjadi tren di kalangan para penikmat drama karena berhasil menarik rasa penasaran terhadap ceritanya. Popularitas drama-drama tersebut ternyata tidak hanya menarik pagi penikmat drama, tetapi juga dimanfaatkan oleh pelaku kejahatan siber. Pernahkah kalian melihat iklan yang menawarkan penghasilan hanya dengan menonton drama China, drama Korea, atau

Nonton Drama Berujung Kena Tipu Read More »

Malware Medusa Bergabung dengan Flubot's Android Distribution Network

Malware Medusa Bergabung dengan Flubot’s Android Distribution Network

Flubot, spyware Android yang telah menyebar secara viral sejak tahun lalu, telah meningkatkan infrastrukturnya ke ancaman seluler lain yang dikenal sebagai Medusa. Menurut ThreatFabric, Medusa sekarang didistribusikan melalui infrastruktur SMS-phishing yang sama dengan Flubot. Dalam waktu kurang dari sebulan, pendekatan distribusi ini memungkinkan Medusa menjangkau lebih dari 1.500 perangkat yang terinfeksi dalam satu botnet, menyamar

Malware Medusa Bergabung dengan Flubot’s Android Distribution Network Read More »

Tindakan Penegak Hukum Mendorong Kelompok Ransomware Melakukan Surgical Attack

Tindakan Penegak Hukum Mendorong Kelompok Ransomware Melakukan Surgical Attack

Banyaknya tindakan penegakan hukum yang mengarah pada penangkapan dan penghapusan ransomware pada tahun 2021 telah memaksa threat actor untuk mempersempit cakupan penargetan mereka dan memaksimalkan efisiensi operasi yang dilakukan. Sebagian besar kelompok ransomware-as-service (RaaS) melanjutkan operasi mereka bahkan setelah otoritas penegak hukum telah menangkap anggota kunci dari kelompok ransomware tersebut. Hal itu, karena kelompok tersebut telah menyempurnakan

Tindakan Penegak Hukum Mendorong Kelompok Ransomware Melakukan Surgical Attack Read More »

Kerentanan RCE pada PHP Everywhere Mengancam Ribuan Situs WordPress

Kerentanan RCE pada PHP Everywhere Mengancam Ribuan Situs WordPress

Para peneliti menemukan tiga kerentanan remote code execution (RCE) dengan kategori kritis di plugin ‘PHP Everywhere’ untuk WordPress, yang digunakan oleh lebih dari 30.000 situs web di seluruh dunia. Tiga kerentanan ditemukan oleh analis keamanan di Wordfence dan dapat dieksploitasi oleh pengguna yang memengaruhi semua versi WordPress dari 2.0.3 dan di bawahnya. Ketiga kerentanan tersebut

Kerentanan RCE pada PHP Everywhere Mengancam Ribuan Situs WordPress Read More »

Apple Memperbaiki Zero-day yang Dieksploitasi untuk Meretas iPhone, iPad, Mac

Apple Memperbaiki Zero-day yang Dieksploitasi untuk Meretas iPhone, iPad, Mac

Apple telah merilis pembaruan keamanan untuk memperbaiki kerentanan zero-day yang dieksploitasi di alam liar oleh penyerang untuk meretas iPhone, iPad, dan Mac. Patch zero-day hari ini dilacak sebagai CVE-2022-22620 dan merupakan masalah Penggunaan WebKit Gratis yang dapat menyebabkan crash pada OS dan eksekusi kode pada perangkat yang disusupi. Eksploitasi bug ini berhasil memungkinkan penyerang mengeksekusi

Apple Memperbaiki Zero-day yang Dieksploitasi untuk Meretas iPhone, iPad, Mac Read More »

Ransomware LockBit Kembangkan Versi Linuxnya

Ransomware LockBit Kembangkan Versi Linuxnya

LockBit adalah salah satu keluarga ransomware paling produktif. Ransomware ini menjadi lebih berbahaya dengan varian yang berfokus pada Linux dan VMware ESXi. Versi ini diberi nama LockBit Linux-ESXi Locker versi 1.0, yang telah ditemukan diiklankan di forum underground. Versi baru ini menggunakan kombinasi algoritma AES dan ECC untuk enkripsi. LockBit 1.0 memiliki fungsi logging dan

Ransomware LockBit Kembangkan Versi Linuxnya Read More »

Scroll to Top