Hati-hati dengan pihak yang menyalahgunakan gangguan besar akibat adanyan pembaruan bermasalah dari CrowdStrike di Sistem Operasi Windows pada hari Jumat kemaren, para peneliti dan lembaga pemerintah telah mencatat peningkatan email phishing yang mencoba memanfaatkan situasi ini.
Sudah ada Malware yang Menyamar Sebagai “fixes and updates”
Pada hari Sabtu, peneliti keamanan siber g0njxa pertama kali melaporkan kampanye malware yang menargetkan pelanggan bank BBVA dengan menawarkan pembaruan CrowdStrike Hotfix palsu yang menginstal Remcos RAT. Hotfix palsu ini dipromosikan melalui situs phishing, portalintranetgrupobbva[.]com, yang berpura-pura menjadi portal Intranet BBVA. Di dalam arsip berbahaya tersebut terdapat instruksi yang memberitahu karyawan dan mitra untuk menginstal pembaruan guna menghindari kesalahan saat menghubungkan ke jaringan internal perusahaan.
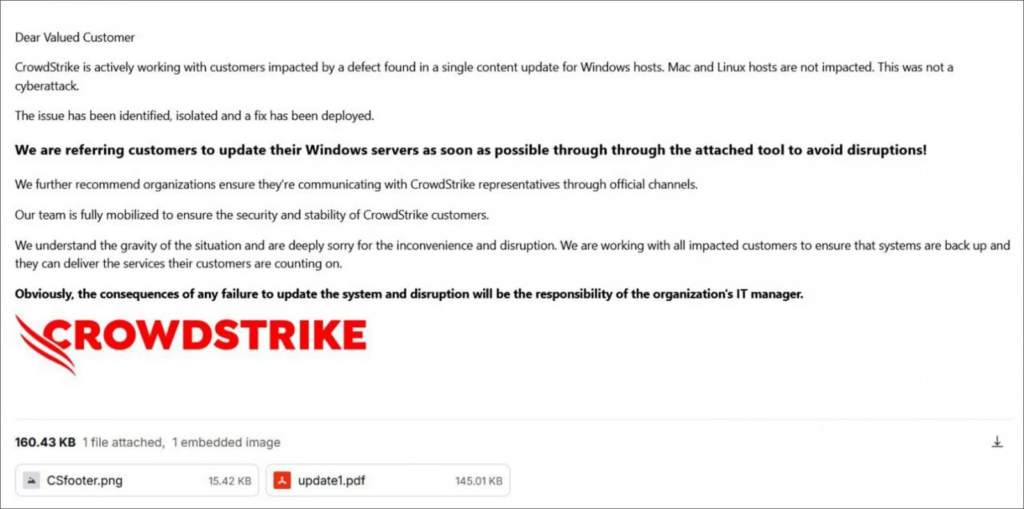
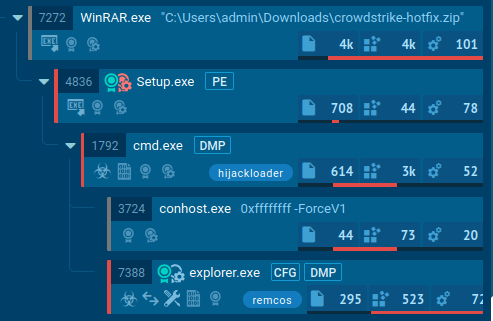
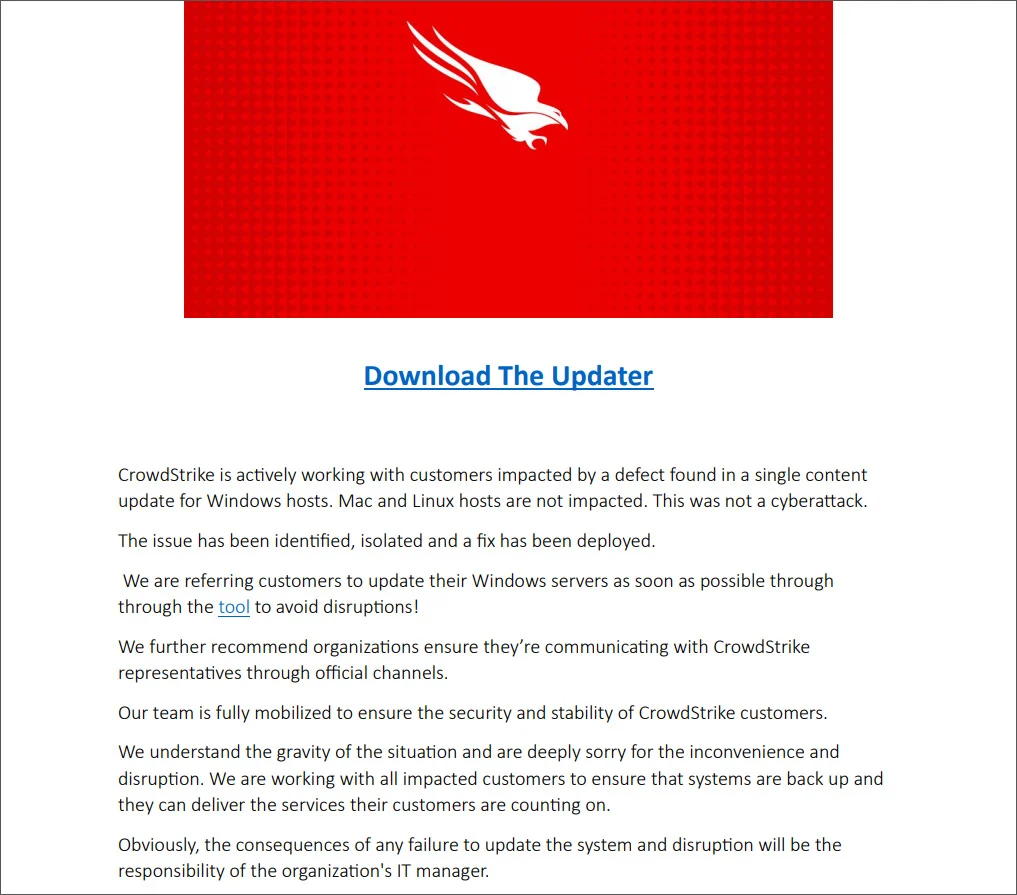
AnyRun, yang juga men-tweet tentang kampanye yang sama, mengatakan bahwa hotfix palsu tersebut mengirimkan HijackLoader, yang kemudian menempatkan alat akses jarak jauh Remcos pada sistem yang terinfeksi. Dalam peringatan lain, AnyRun mengumumkan bahwa para penyerang mendistribusikan alat penghapus data dengan dalih mengirimkan pembaruan dari CrowdStrike. Para pelaku ancaman menyamar sebagai CrowdStrike dengan mengirim email dari domain ‘crowdstrike.com.vc,’ memberi tahu pelanggan bahwa alat telah dibuat untuk menghidupkan kembali sistem Windows. Email-email tersebut menyertakan PDF yang dilihat oleh BleepingComputer yang berisi instruksi lebih lanjut tentang menjalankan pembaruan palsu, serta tautan untuk mengunduh arsip ZIP berbahaya dari layanan hosting file. File zip ini berisi file eksekusi bernama ‘Crowdstrike.exe.’ Setelah pembaruan CrowdStrike palsu dijalankan, alat penghapus data diekstraksi ke folder di bawah %Temp% dan diluncurkan untuk menghancurkan data yang disimpan di perangkat.