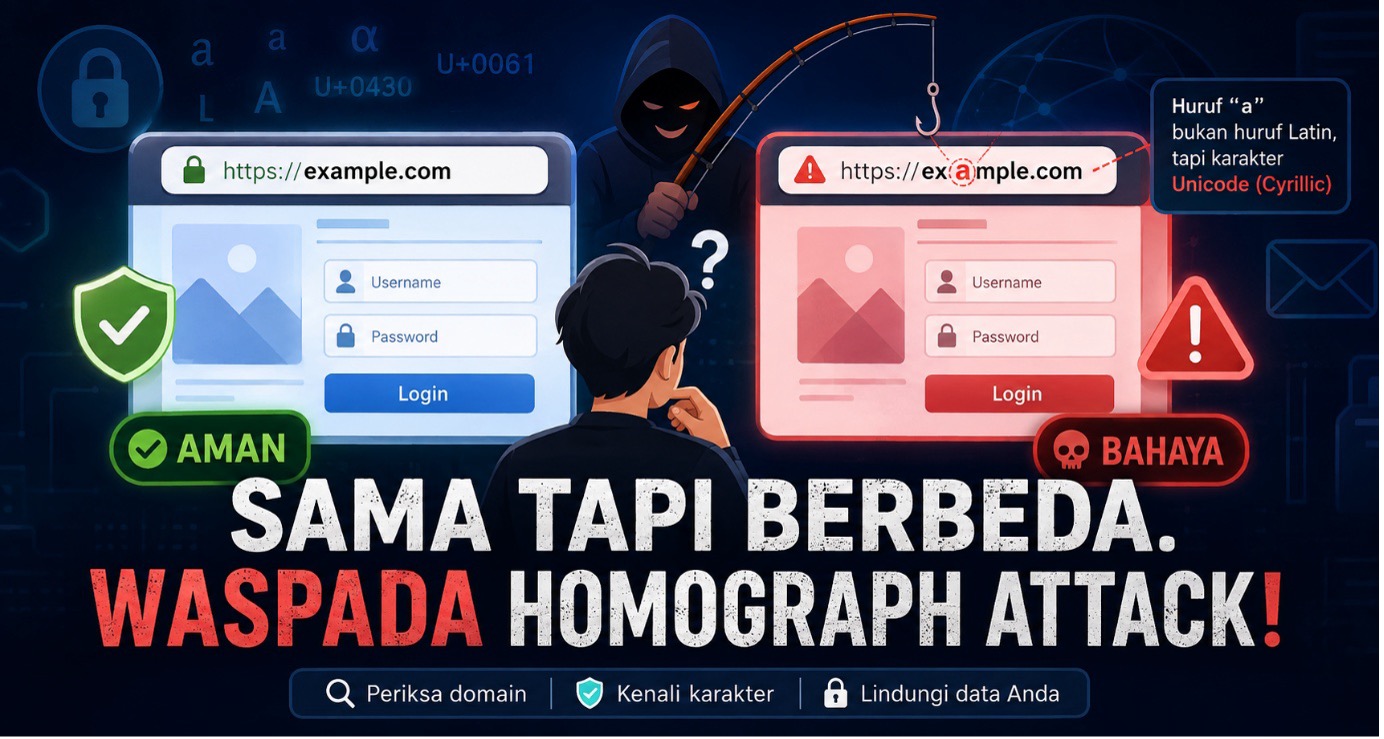
Sekilas, kedua link tersebut terlihat sama. Namun, sebenarnya keduanya berbeda. Jika diperhatikan lebih teliti atau diperiksa menggunakan Unicode/IDN Checker, huruf “a” kedua pada link nomor 2 ternyata bukan huruf Latin biasa, melainkan karakter Unicode yang memiliki kode berbeda. Lalu, ancaman baru apa itu? Ini merupakan Homograph Attack, yaitu serangan yang memanfaatkan kesamaan karakter font yang secara visual terlihat atau sangat mirip, tetapi sebenarnya merupakan karakter Unicode yang berbeda. Tujuannya adalah membuat korban mengira bahwa mereka sedang mengunjungi situs resmi, padahal sebenarnya mereka sedang mengakses situs yang dikendalikan oleh penyerang. Unicode merupakan standar yang digunakan komputer untuk merepresentasikan karakter dari berbagai bahasa di dunia. Jadi, tidak hanya huruf Latin seperti yang biasa kita gunakan sehari-hari, tetapi juga terdapat karakter dari berbagai sistem tulisan seperti Cyrillic, Greek, Arabic, Chinese, Japanese, dan masih banyak lagi. Hal inilah yang kemudian dapat dimanfaatkan oleh penyerang.
Sebagai contoh, perhatikan dua huruf berikut: a dan a
Sekilas, keduanya terlihat sama. Namun sebenarnya kedua karakter tersebut berbeda. Huruf pertama merupakan huruf “a” Latin, sedangkan huruf kedua merupakan karakter Cyrillic. Keduanya memiliki kode Unicode yang berbeda. Secara sederhana:
Latin “a” → U+0061
Cyrillic “а” → U+0430
Jadi, meskipun mata kita melihatnya sebagai huruf yang sama, komputer mengenalinya sebagai dua karakter yang berbeda.
Penyerang dapat menggunakan karakter-karakter yang terlihat mirip tersebut untuk membuat domain atau link palsu yang menyerupai domain asli. Misalnya, kita memiliki sebuah website resmi: example.com. Kemudian penyerang membuat domain yang menggunakan karakter Unicode yang terlihat sangat mirip: example.com. Jika hanya melihat sekilas, kita mungkin tidak menyadari perbedaannya. Padahal, salah satu huruf di dalamnya merupakan karakter yang berbeda. Inilah yang menjadi masalah. Ketika seseorang menerima link tersebut melalui email, pesan WhatsApp, media sosial, atau bahkan hasil pencarian, korban mungkin berpikir “Oh, ini website resminya.” Padahal sebenarnya korban sedang diarahkan ke website milik penyerang.
Homograph Attack bukan tujuan akhir dari penyerang, tujuan akhirnya adalah memperoleh data korban. Teknik ini digunakan untuk menyamarkan identitas website agar korban lebih mudah percaya. Setelah korban masuk ke website palsu, penyerang dapat melakukan berbagai tindakan, misalnya:
- Mencuri username dan password
- Mencuri data pribadi
- Mencuri informasi kartu atau rekening
- Mengambil kode OTP
- Mengarahkan korban untuk mengunduh malware
- Mengambil alih akun
- Melakukan penipuan atau phishing
Unicode sendiri bukanlah teknologi yang berbahaya. Justru Unicode sangat penting karena memungkinkan komputer mendukung berbagai bahasa dan sistem tulisan di seluruh dunia. Begitu juga dengan IDN (Internationalized Domain Name), yaitu mekanisme yang memungkinkan penggunaan karakter internasional dalam nama domain. Masalahnya muncul ketika karakter-karakter tersebut disalahgunakan untuk menyamarkan identitas sebuah domain. Jadi, kita tidak bisa mengatakan: “Ada Unicode = berbahaya.” atau: “Ada xn-- = pasti malware.” Bahwasannya xn-- merupakan bagian dari representasi Punycode, yaitu mekanisme yang digunakan dalam sistem IDN untuk merepresentasikan karakter Unicode dalam bentuk yang kompatibel dengan sistem DNS. Punycode sendiri merupakan teknologi yang sah dan digunakan secara luas. Yang perlu diperhatikan adalah bagaimana karakter tersebut digunakan dan apakah domain tersebut mencoba menyerupai domain yang terpercaya.
Homograph Attack sangat erat kaitannya dengan phishing. Phishing merupakan upaya untuk menipu seseorang agar memberikan informasi atau melakukan suatu tindakan yang menguntungkan penyerang. Homograph Attack dapat digunakan sebagai salah satu cara untuk membuat phishing menjadi lebih meyakinkan. berikut ilustrasinya Unicode sendiri bukanlah teknologi yang berbahaya. Justru Unicode sangat penting karena memungkinkan komputer mendukung berbagai bahasa dan sistem tulisan di seluruh dunia. Begitu juga dengan IDN (Internationalized Domain Name), yaitu mekanisme yang memungkinkan penggunaan karakter internasional dalam nama domain. Masalahnya muncul ketika karakter-karakter tersebut disalahgunakan untuk menyamarkan identitas sebuah domain.
Jadi, kita tidak bisa mengatakan:
“Ada Unicode = berbahaya.”
atau:
“Ada xn-- = pasti malware.”
Tidak seperti itu. xn-- merupakan bagian dari representasi Punycode, yaitu mekanisme yang digunakan dalam sistem IDN untuk merepresentasikan karakter Unicode dalam bentuk yang kompatibel dengan sistem DNS. Punycode sendiri merupakan teknologi yang sah dan digunakan secara luas. Yang perlu diperhatikan adalah bagaimana karakter tersebut digunakan dan apakah domain tersebut mencoba menyerupai domain yang terpercaya.
Apa hubungannya dengan phishing?
Homograph Attack sangat erat kaitannya dengan phishing. Phishing merupakan upaya untuk menipu seseorang agar memberikan informasi atau melakukan suatu tindakan yang menguntungkan penyerang. Homograph Attack dapat digunakan sebagai salah satu cara untuk membuat phishing menjadi lebih meyakinkan.
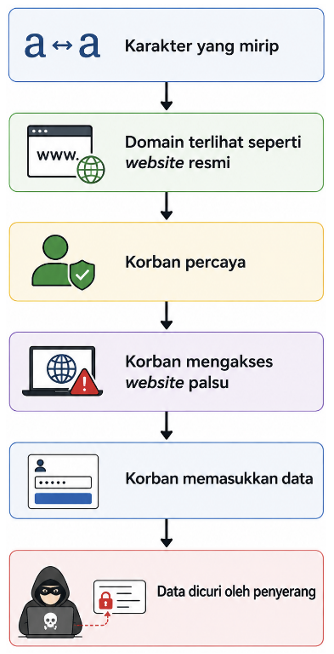
Sayangnya, hanya mengandalkan mata kita tidak selalu cukup. Justru salah satu kekuatan Homograph Attack adalah membuat perbedaan tersebut sulit dilihat. Karena itu, kita dapat melakukan beberapa pemeriksaan.
- Periksa alamat website dengan teliti: Jangan hanya melihat nama brand atau tampilan website. Perhatikan domain sebenarnya. Pastikan domain tersebut benar-benar sesuai, bukan domain lain yang hanya terlihat mirip.
- Periksa karakter Unicode: Jika terdapat karakter yang mencurigakan, kita dapat menggunakan Unicode/IDN checker untuk mengetahui karakter sebenarnya. Tool tersebut dapat membantu kita melihat: Karakter yang digunakan, Kode Unicode, Script yang digunakan, Bentuk Punycode dan Apakah terdapat karakter yang secara visual menyerupai karakter lain. Dengan begitu, kita dapat mengetahui bahwa karakter yang terlihat seperti huruf “a” ternyata merupakan karakter Unicode yang berbeda.
- Perhatikan domain dengan xn-- : Domain IDN tertentu dapat ditampilkan dalam bentuk Punycode yang diawali dengan: xn-- Jika menemukan domain seperti ini, bukan berarti domain tersebut otomatis berbahaya. Namun, jika domain tersebut juga terlihat mencoba menyerupai website atau brand tertentu, kita perlu lebih berhati-hati dan melakukan pemeriksaan lebih lanjut.
- Jangan sembarangan mengklik link : Link mencurigakan dapat muncul di berbagai tempat, seperti email, WhatsApp, SMS, media sosial, komentar, iklan, pesan pribadi, atau website yang tidak dikenal. Jika sebuah pesan meminta kita segera login, melakukan verifikasi, atau memberikan data pribadi melalui link tertentu, jangan langsung percaya.
Ingatlah
SAMA DI MATA, BELUM TENTU SAMA DI KOMPUTER.
Tetap waspada sebelum klik sebelum memasukkan password, OTP, data pribadi, atau informasi keuangan. Kenali link-nya, periksa domain-nya. Jangan sampai tertipu hanya karena terlihat sama.
Penulis: Gracia Putri, Gretelia Faustine, Jessica Pratami, Wiliam Loenardy